
El cofundador de Microsoft advirtió sobre riesgos de ciberataques y bioterrorismo en una entrevista con The New York Times. Sostuvo que la industria no puede supervisarse a sí misma y que consideraría una desaceleración global si existiera un plan creíble.
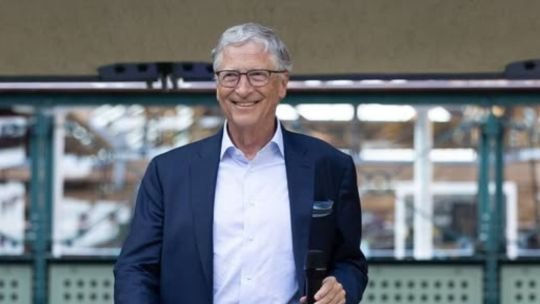
Bill Gates, cofundador de Microsoft, reiteró su pedido de controles obligatorios para la inteligencia artificial en una entrevista con Ezra Klein publicada por The New York Times a finales de septiembre. Advirtió sobre riesgos de ciberataques y bioterrorismo, y rechazó que la industria pueda supervisarse por sí sola. En su declaración, mencionó la posibilidad de apoyar un freno al desarrollo si existiera un plan creíble para aplicarlo a escala mundial.
Esa posibilidad ya había sido planteada en un ensayo del 26 de agosto, donde indicó que probablemente apoyaría una desaceleración global, aunque consideró difícil que ocurriera. El 15 de septiembre, en una entrevista con NDTV, explicó que le resultaba llamativo sostener esa posición después de una vida defendiendo la innovación. Afirmó que esta vez el cambio puede ser demasiado amplio y demasiado rápido.
Gates se suma a una discusión que lleva años. Su trayectoria en una de las empresas centrales de la revolución informática influye en el debate. El mismo 29 de septiembre de la entrevista, Donald Trump reunió a ejecutivos tecnológicos en la Casa Blanca y anunció un acuerdo voluntario de seguridad. El compromiso contempla controles internos y auditorías externas, y su cumplimiento depende en gran medida de las propias compañías. Trump lo describió como moralmente vinculante.
La crítica de Gates a la autorregulación precede a este anuncio. Frente a Klein, sostuvo que confiar en que la industria se controle sola le parece una locura. A la vez, afirmó que incorporar salvaguardas y monitoreo no retrasaría significativamente el desarrollo. En su planteo conviven dos discusiones: si sería posible desacelerar globalmente y qué controles deberían exigirse desde ahora.
La diferencia aparece cuando frenar tiene un costo. Una empresa que detecta un riesgo en su próximo modelo mientras un competidor prepara un lanzamiento enfrenta una decisión: esperar puede significar perder clientes e inversiones; seguir puede exponer a otros a un daño. El asunto es quién puede revisar esa decisión cuando la seguridad y el negocio tiran para lados distintos.
Un compromiso voluntario puede mejorar las prácticas de una compañía. Una auditoría externa puede detectar problemas que sus propios equipos pasaron por alto. Para que ese control tenga consecuencias, hace falta saber qué información recibe el auditor, qué independencia tiene y qué sucede si recomienda demorar un lanzamiento. Publicar un informe sirve de poco si nadie debe actuar sobre sus conclusiones.
También hay razones para desconfiar de una regulación escrita a medida de los gigantes. Exigencias costosas y trámites interminables pueden dejar afuera a desarrolladores pequeños, mientras las empresas instaladas pagan abogados y siguen adelante. Una política de seguridad que termina cerrando el mercado merece tantas preguntas como una promesa de autorregulación.
Por eso las exigencias deberían guardar relación con los riesgos. Una herramienta que ayuda a redactar un catálogo y un sistema que interviene en una red eléctrica requieren evaluaciones distintas. El alcance del control debe poder explicarse: qué daño busca evitar, qué pruebas exige y qué condiciones permitirían continuar. La incertidumbre tampoco puede convertirse en un permiso para prohibir cualquier cosa.
Del otro lado, hace falta capacidad técnica. Un organismo sin especialistas puede producir formularios y seguir sin entender qué está evaluando. Lo valioso sería contar con equipos capaces de examinar pruebas, contrastar resultados y exigir correcciones. También con procedimientos que permitan discutir sus decisiones. Quien tiene el poder de frenar debe poder justificar cómo lo usa.
Para la Argentina, esta discusión tiene una traducción práctica. Conviene que una pyme pueda incorporar IA, bajar costos y competir mejor. Conviene que haya empresas locales desarrollando soluciones y profesionales capaces de venderlas al mundo. La adopción necesita reglas comprensibles y previsibles, para que invertir no dependa de adivinar qué exigencia aparecerá mañana.
Esa previsibilidad incluye responsabilidades. Una empresa que contrata un sistema debería saber qué datos entrega, qué límites tiene el producto y qué respaldo ofrece el proveedor si falla. En usos que pueden afectar la salud o servicios esenciales, esas preguntas deberían resolverse antes de ponerlo a funcionar. Son condiciones que también protegen a quien invierte y compra tecnología.
La transformación del trabajo merece la misma seriedad. Incorporar herramientas puede mejorar la productividad y cambiar tareas o eliminar puestos. Las empresas y las instituciones educativas deberían preparar a las personas para esos cambios, sin vender la capacitación como una garantía automática de empleo. Hay decisiones concretas sobre formación y organización del trabajo que pueden tomarse desde ahora.
El debate gana precisión cuando exige respuestas verificables. Ante un riesgo grave, ¿quién puede ordenar una pausa, sobre qué evidencia y hasta cuándo? ¿Qué debe corregir una empresa para seguir? Un límite sin fundamento puede frenar un desarrollo útil. Una advertencia fundada que nadie está obligado a atender puede llegar demasiado tarde.
Gates pone su voz detrás de una posibilidad incómoda para la industria: que avanzar también implique aceptar una demora. La inteligencia artificial tiene mucho para ofrecer y Argentina tiene razones para aprovecharla. Esa apuesta será más sólida si sabemos quién responde cuando algo falla y quién puede intervenir antes. El poder de decir basta empieza a existir cuando una advertencia fundada puede cambiar una decisión.