
La División Ciberdelitos de la Policía informó sobre la modalidad denominada ‘Smishing’, utilizada para obtener datos bancarios y concretar operaciones fraudulentas.
La División Ciberdelitos de la Policía advirtió a la comunidad sobre una modalidad de ciberestafa denominada Smishing, utilizada para obtener información personal, credenciales de acceso, datos bancarios o concretar operaciones económicas de manera fraudulenta.
El término Smishing combina las palabras SMS y Phishing. Consiste en el envío de mensajes de texto o mensajes instantáneos fraudulentos que buscan engañar a la víctima mediante la suplantación de identidad de organismos, entidades bancarias, empresas, servicios de mensajería, plataformas digitales u otras instituciones.
Según precisaron desde la División, el ciberdelincuente puede enviar un mensaje al teléfono de la víctima simulando provenir de una entidad legítima. Entre las modalidades más frecuentes se encuentran mensajes que informan sobre: supuestos movimientos o consumos realizados con una tarjeta; bloqueos o inconvenientes con cuentas bancarias; transferencias sospechosas; paquetes o encomiendas pendientes de entrega; premios, beneficios o promociones; deudas o supuestos vencimientos; suspensión o bloqueo de una cuenta; solicitudes de actualización de datos personales; problemas con servicios contratados; y supuestas operaciones que requieren una confirmación inmediata.
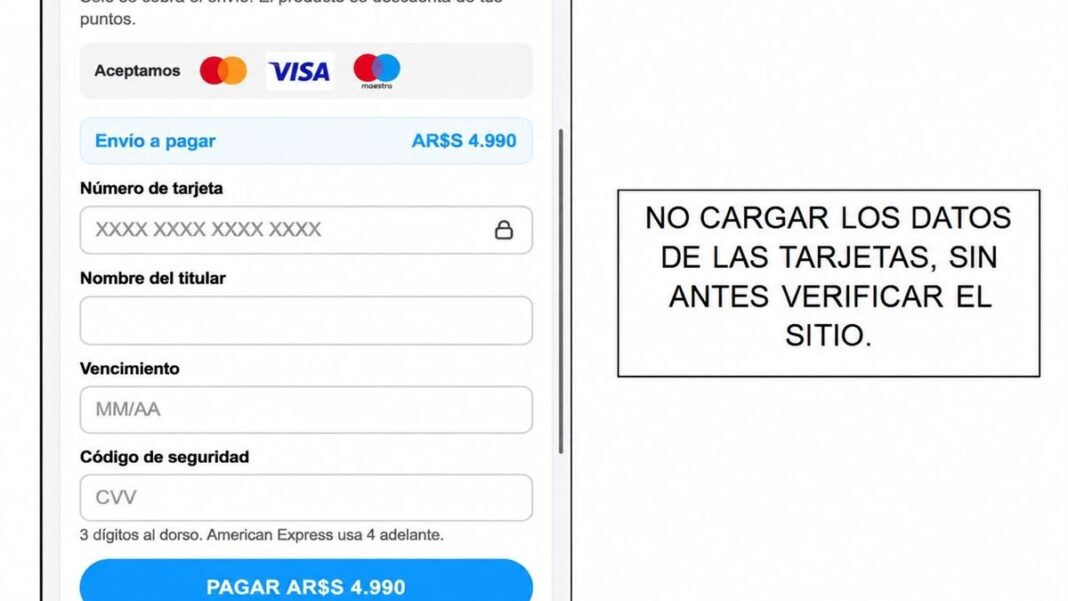
Estos mensajes suelen incorporar un enlace y buscan generar preocupación, curiosidad o sensación de urgencia para que la persona ingrese al sitio indicado. Al hacerlo, la víctima puede ser dirigida a una página falsa que imita la apariencia de una entidad legítima, donde se le solicita ingresar usuarios, contraseñas, códigos de seguridad, datos de tarjetas u otra información personal.
En otros casos, el enlace puede conducir a la descarga de aplicaciones maliciosas o utilizarse como parte de una maniobra destinada a tomar control de una cuenta o dispositivo.
Prevención
Para evitar ser víctima de este delito, desde la División Ciberdelitos recomendaron: no ingresar a enlaces recibidos mediante mensajes inesperados; no proporcionar datos personales, bancarios ni credenciales; verificar siempre el remitente; desconfiar de los mensajes que generan urgencia; no descargar aplicaciones desde enlaces recibidos por mensajes; activar la autenticación en dos pasos; mantener actualizados los dispositivos; comprobar las operaciones bancarias.
Por último, destacaron una regla fundamental: si alguien recibe un mensaje que genera urgencia, miedo o preocupación, es necesario detenerse antes de hacer clic.